アサヒのサイバー攻撃をめぐっては、被害範囲や復旧状況について誤解されやすいポイントがあります。特に重要なのは、海外拠点への影響、個人情報の漏えい件数、システムの全面復旧という3つの論点です。
噂① 海外のアサヒグループも攻撃された?今回の攻撃によるシステム障害の影響は、日本で管理しているシステムに限られるとアサヒグループは説明しています。
海外事業のシステムが同じ被害を受けたとする事実は、会社の公表内容では確認されていません。日本国内の障害と海外事業全体の停止を混同しないことが大切です。
噂② 228万9000件の個人情報がすべて流出した?これは誤解です。228万9000件は漏えいのおそれがある情報の対象範囲であり、全件の外部流出が確認されたという意味ではありません。
実際に漏えいが確認された情報として公表されたのは、2026年2月18日時点で115,513件です。両者は区別して理解する必要があります。
噂③ クレジットカード情報も盗まれた?アサヒグループの2026年7月17日付発表では、対象となる個人情報にクレジットカード情報は含まれていないと説明されています。
したがって、今回の発表内容からクレジットカード情報まで流出したと判断することはできません。
噂④ 2026年2月に完全復旧した?これは一部正しく、一部誤解があります。
物流業務は2026年2月までに正常化しました。しかし、個人情報の調査は7月にも続いており、財務報告に係る内部統制の重要な不備も7月27日に公表されています。
つまり、商品を通常どおり供給できることと、情報管理・内部統制の課題まで解消していることは別問題です。
アサヒが進める再発防止策アサヒグループは2026年2月18日、被害の原因を踏まえた再発防止策とガバナンス強化策を公表しました。
主な取り組みは次のとおりです。
- VPN装置の全面廃止:今回の侵入経路となったネットワーク機器からの再侵入を防止。
- ネットワークの再構築:古い通信経路を排除し、システム間の接続を制限。
- ゼロトラストへの移行:社内外を問わず、アクセスごとに認証・認可を行う仕組みを強化。
- EDRの高度化:パソコンやサーバーの不審な動きを検知し、被害の拡大を防止。
- 侵入テストの実施:第三者による検証を通じてシステムの弱点を確認。
- 権限管理の強化:パスワードや管理者アカウントの管理を見直す。
- バックアップの強化:障害発生時に安全かつ迅速に復旧できる体制を整備。
- ガバナンス強化:独立した情報セキュリティー組織や専任役員、情報セキュリティー委員会を設置。
加えて、2026年7月27日の内部統制に関する公表では、アクセス権限の管理強化や、情報セキュリティー委員会の監督下での定期的な運用状況の確認などが説明されています。
今回の問題は、セキュリティー製品を導入するだけでは企業を守り切れないことを示しました。誰が、どの端末から、どの情報にアクセスできるのかを継続的に管理することが、再発防止の中心になります。
【プロの結論】アサヒのサイバー攻撃から企業と消費者が学ぶべきこと
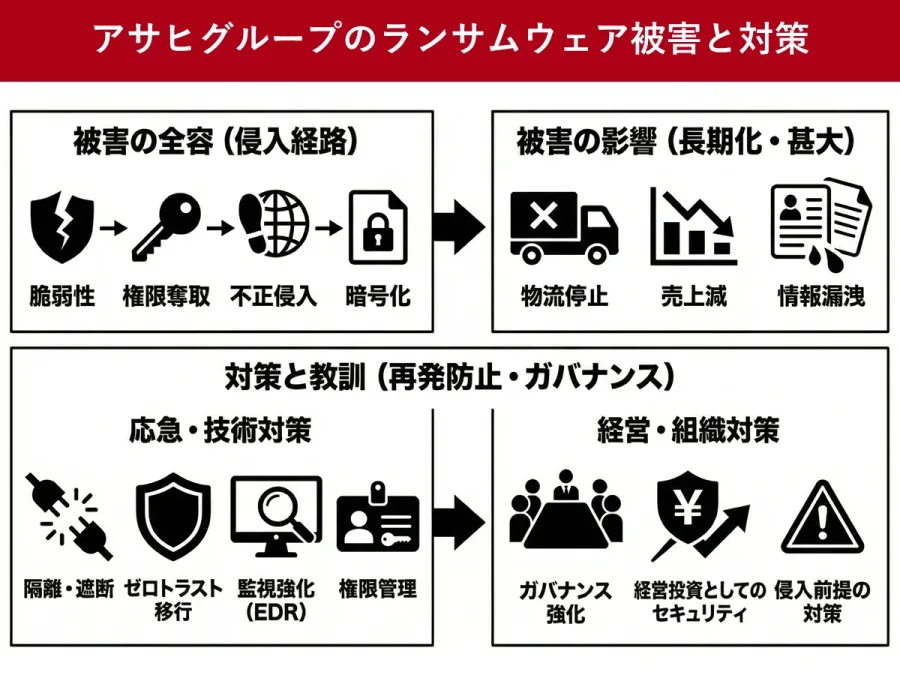
今回の事件を分析すると、被害は大きく3つの段階に分けられます。
第一は、侵入を許した情報システムの管理上の問題。第二は、攻撃を封じ込めるために業務システムを停止したことによる事業への影響。第三は、個人情報の漏えいと、その後の調査・説明に伴う信用への影響です。
特に注目すべきなのは、商品の供給が回復しても、企業の信頼回復には時間がかかるという点です。
企業に求められるのは「止めない対策」と「戻せる対策」サイバーセキュリティーを考える際、攻撃を防ぐことだけに注目しがちです。しかし、今回のアサヒの事例では、攻撃を受けた後に安全性を確認しながらシステムを復旧させる難しさも明らかになりました。
企業には、侵入を検知する仕組みだけでなく、被害を受けたシステムを隔離し、健全なバックアップから業務を再開する仕組みが大切です。
また、受発注や請求、物流など、事業を支える重要な機能を一つのシステム障害で同時に失わないようにする事業継続計画(BCP)も欠かせません。
消費者が今後の情報を見極める3つのポイントアサヒの最新ニュースや個人情報に関する情報を確認する場合は、次の基準が役立ちます。
1. 発表日を確認する。 2025年の初期発表と2026年の追加調査では、情報の内容が異なります。
2. 漏えい確認と漏えいのおそれを区別する。 対象件数の増加が、そのまま新たな流出件数の増加を意味するわけではありません。
3. 公式発表と未確認情報を区別する。 攻撃グループの特定や新たな被害の噂などは、公式発表や信頼できる報道で裏付けを確認する必要があります。
なお、アサヒグループの勝木敦志社長は、システム全体の堅牢性向上や事業継続力の強化を通じて、再発防止と信頼回復に取り組む姿勢を示しています。今後の評価では、対策を発表した事実だけでなく、それが継続的に運用されているかが問われます。
【アサヒのサイバー攻撃はどうなった?】よくある質問(FAQ)
Q1:アサヒのサイバー攻撃は2026年11月現在、解決した?
物流業務は2026年2月までに正常化しています。2026年8月には第1・第2四半期決算も発表されました。ただし、個人情報の調査や情報セキュリティー、内部統制の改善は別の課題として残っています。
Q2:アサヒの個人情報は何件流出した?
2026年2月18日時点で、実際に漏えいが確認された情報は115,513件です。一方、7月17日時点で漏えいのおそれがある対象範囲は228万9000件に修正されています。この2つの数字は意味が異なります。
Q3:クレジットカード情報も流出した?
会社の2026年7月17日付発表では、対象となる個人情報にクレジットカード情報は含まれていないと説明されています。
Q4:スーパードライは現在も品薄なの?
2026年9月の公式販売動向では、スーパードライブランドの販売数量は前年同月比100%でした。少なくとも攻撃直後のような全面的な供給停止とは状況が異なっています。
Q5:サイバー攻撃を受けたのは日本だけ?
会社の調査結果では、今回の攻撃によるシステム障害の影響は日本で管理しているシステムに限られています。
Q6:次に注目すべき発表はいつ?
2026年11月6日時点では、アサヒグループホールディングスの2026年12月期第3四半期決算発表が11月13日に予定されています。業績の回復や今後の経営状況を確認する機会になります。
アサヒグループホールディングスのサイバー攻撃は、2025年9月29日の発生から1年以上が経過しました。
2026年11月現在、受注・出荷業務は正常化し、2026年9月のスーパードライ販売数量も前年同月比100%まで戻っています。商品供給という面では、大きな回復が確認できます。
しかし、個人情報については2026年7月に漏えいのおそれがある対象が228万9000件へ修正され、実際に漏えいが確認された情報も約11万5500件に上ります。財務報告に係る内部統制の重要な不備も公表されており、問題のすべてが過去のものになったわけではありません。
今回の事件の本質は、サイバー攻撃によって商品供給、企業経営、個人情報保護の3領域が同時に影響を受けたことです。
今後の焦点は、システムの安定稼働を維持できるか、個人情報の二次被害を防げるか、そして再発防止策を実効性のあるものにできるかという点にあります。
アサヒのサイバー攻撃をめぐるニュースは、復旧の進展だけでなく、情報管理と企業の説明責任という観点からも引き続き注目する必要があります。
2026年最新情報として押さえておきたいのは、「物流は正常化したが、信頼回復とセキュリティー強化は継続中」というのが現在の実態だということです。